从刘发林公司经营范围看网络与信息安全软件开发的战略意义
在数字化浪潮席卷全球的今天,企业的经营范围往往折射出其战略定位与发展方向。刘发林所创办的公司将“软件开发”与“网络与信息安全软件开发”列为核心经营范围,这一选择不仅是工商登记中的常规表述,更蕴含着对行业趋势的深刻洞察和对市场需求的精准回应。
一、经营范围解读:从通用到专精的递进结构
从登记信息看,公司的一般项目包括软件开发、网络与信息安全软件开发。需要注意的是,“网络与信息安全软件开发”在表述中重复出现、单独列出,这一细节本身就强调该业务在其经营版图中的权重。从业务逻辑上看,通用软件开发是基础能力层,覆盖应用系统、管理平台、工具软件等广泛领域;而网络与信息安全软件开发则是能力纵深方向,聚焦身份认证、访问控制、数据加密、安全审计、威胁检测、漏洞管理等细分场景。两者的关系并非简单并列,而是形成“基础支撑—专业深化”的递进结构:通用开发能力为安全产品提供工程化底座,安全开发业务则对研发流程、代码质量、合规标准提出更高要求,反过来带动整体技术水平的提升。
二、为何锁定网络与信息安全赛道
第一,政策与合规驱动的刚性需求持续释放。《网络安全法》《数据安全法》《个人信息保护法》相继实施,关键信息基础设施保护、等级保护、数据分类分级等制度落地,使得各行业对安全软件与服务的需求从“可选”变为“必选”。
第二,攻击面扩大带来持续的防护升级压力。云原生架构、远程办公、供应链互联等趋势使企业边界日益模糊,传统边界防护难以覆盖新的风险场景,零信任、态势感知、端点检测与响应(EDR)等新型安全软件需求快速增长。
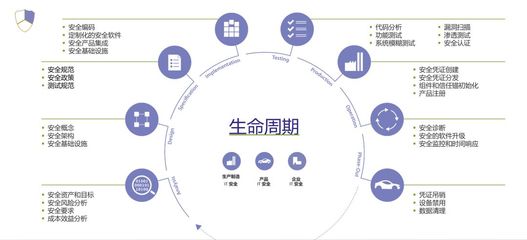
第三,安全左移理念推动开发与安全的融合。将安全能力嵌入软件研发全生命周期(DevSecOps),要求企业同时具备软件工程与安全攻防的双重能力,这正是公司经营范围覆盖两类业务的现实价值所在——能够为客户提供“开发+安全”一体化方案,而非割裂的工具交付。
三、合规经营与能力建设的关键要点
经营范围只是市场准入的起点,落实业务还需关注以下方面。其一,资质与认证。从事网络安全相关产品与服务,通常涉及网络安全等级保护测评支撑、商用密码应用安全性评估配合、信息安全服务资质等要求,企业应结合目标客户群体(政府、金融、能源等)谋划资质布局。其二,知识产权与研发管理。安全软件的核心竞争力在于算法、检测规则库与工程化能力,应建立稳定的研发投入机制和软著、专利布局。其三,数据与保密合规。安全产品往往深度接触客户数据与网络环境,须在合同、交付、运维各环节明确数据安全责任边界。其四,人才结构。需兼顾开发工程师与安全研究人员,形成攻防协同的团队能力。
四、从经营范围到业务路线图
基于上述分析,公司可考虑三条业务线并行推进:面向中小企业的标准化安全软件产品(如终端防护、日志审计、数据加密工具),面向行业客户的定制化安全开发与集成服务,以及安全咨询与运维保障服务。以此构建“产品+服务+咨询”的组合模式,既分散单一业务风险,也增强客户黏性。在技术路线上,可优先投入身份与访问管理、数据安全治理、安全运营平台等需求明确、复购率高的方向,逐步积累行业案例与口碑。
刘发林公司经营范围中通用软件开发与网络与信息安全软件开发的并列,体现的是一种务实而具有前瞻性的业务布局:以软件开发能力为根基,以安全业务为增长引擎,在合规框架内持续构建技术壁垒。能否将经营范围转化为真实的竞争力,取决于资质建设、研发投入与人才体系的协同落地,这也是该类企业从“注册登记”走向“市场认可”的必由之路。
如若转载,请注明出处:http://www.rwzfi.com/product/13.html
更新时间:2026-11-01 23:24:17